

Default
Door staff@engadget.com (Jackson Chen) - 24 Oct 2026
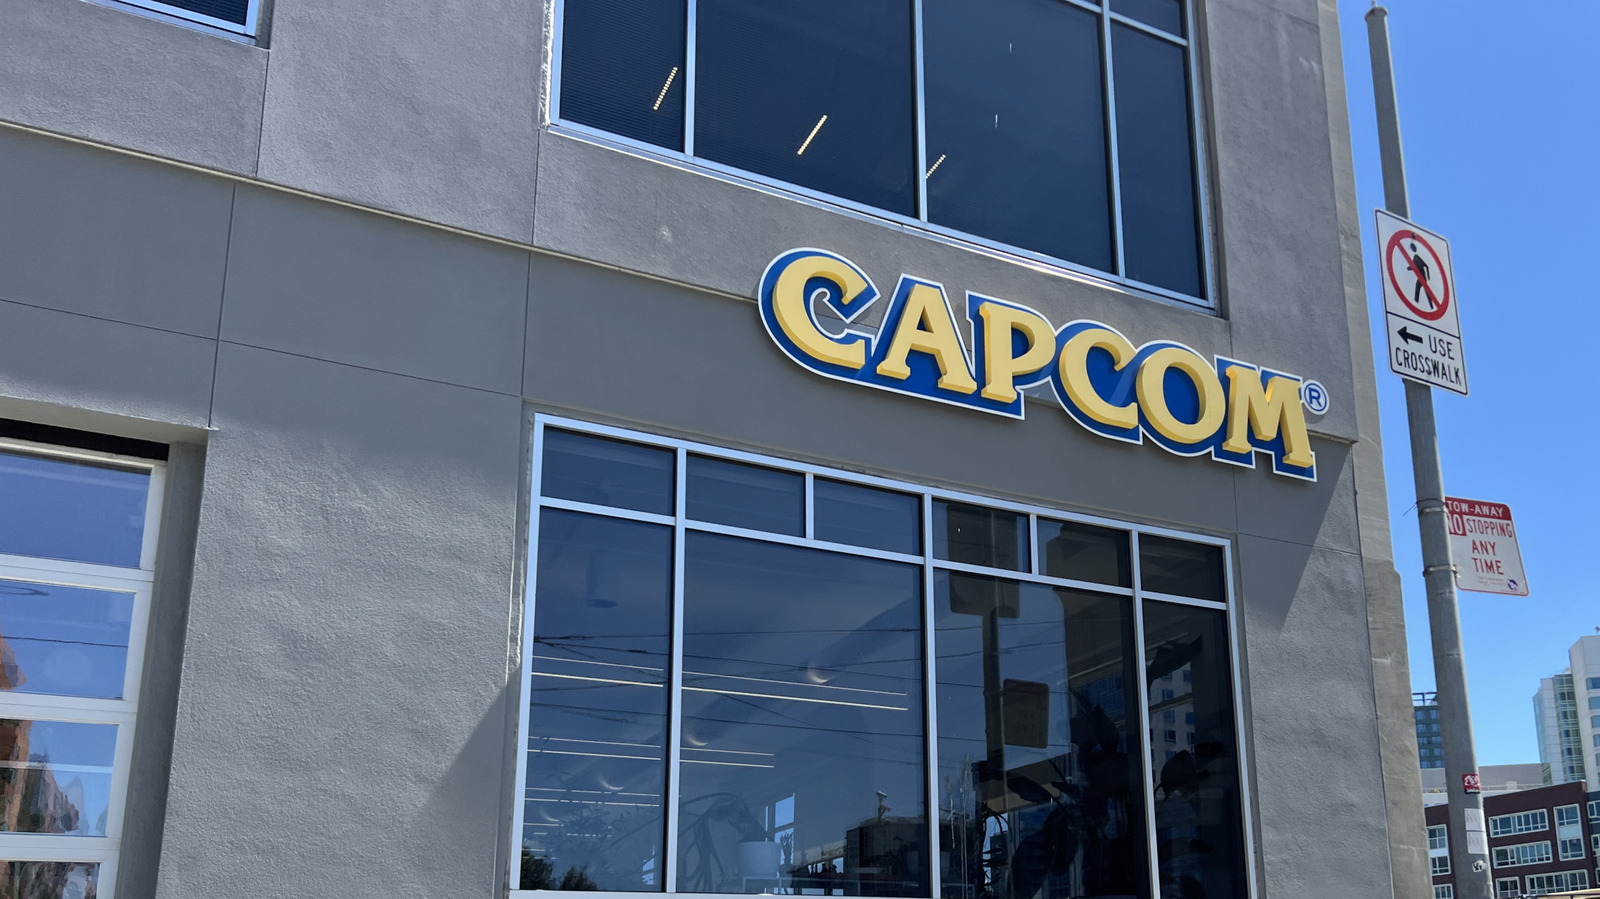
Capcom ID-gebruikers moeten op hun hoede zijn voor phishing-e-mails nadat Capcom een groot datalek heeft bevestigd dat meer dan 11,7 miljoen van zijn gebruikers heeft getroffen. Eerder deze week zei het videogamebedrijf dat zijn online lidmaatschapsdienst werd getroffen door 'ongeoorloofde toegang door een derde partij'.
Volgens de verklaring van Capcom omvatte het datalek miljoenen account-e-mails, maar ook de geboortedatum, het geslacht, het land of de regio en de bijnamen van 43 accounts, evenals ongeautoriseerde wijzigingen in 196 accountwachtwoorden. Het bedrijf merkte echter op dat de creditcardgegevens van klanten niet in dit datalek waren opgenomen.
Capcom zei dat het incident begon op 19 oktober toen het "verdachte activiteit ontdekte die duidde op mogelijke ongeoorloofde toegang" tot Capcom ID. Capcom zei dat het de toegang onmiddellijk blokkeerde en de oorzaak en omvang van het incident begon te onderzoeken, maar bevestigde ook dat de ongeautoriseerde toegang al had plaatsgevonden. Daarna meldde Capcom het incident bij de lokale politie en haar externe adviesraad voor veiligheidstoezicht.
Capcom bevestigde dat het "de aanvalsmethode bij dit incident heeft geïdentificeerd en aangepakt" en dat elke dienst die Capcom ID gebruikt nog steeds beschikbaar is, inclusief games als Street Fighter 6 die deze nodig hebben voor online spelen. Het bedrijf waarschuwde echter dat gebruikers op hun hoede moeten zijn voor verdachte e-mails, omdat de gelekte informatie kan worden gebruikt om oplichtings-e-mails te verzenden die zich voordoen als Capcom. Capcom is niet het enige grote gamingbedrijf dat onlangs werd getroffen door een datalek, aangezien Rockstar Games in april bevestigde dat het werd getroffen door een “datalek van derden”.