

Default
Door Remote - 26 Oct 2026
Keystone, maker van crypto-hardwareportefeuilles, heeft een inbreuk op de websitebeveiliging bekendgemaakt waardoor klantinformatie aan aanvallers werd blootgesteld, wat aanleiding gaf tot bezorgdheid over gerichte oplichting en fysieke aanvallen.
Keystone zei zaterdag dat het eerder deze week verdachte activiteit had gedetecteerd en bevestigde vrijdag, na beoordeling van de API-activiteit met Shopify, dat een ongeautoriseerde derde partij toegang had gehad tot de verzendinformatie van klanten. Dit omvatte namen, contactgegevens, verzendadressen en andere bestelgegevens, zoals gekochte artikelen.
“We hebben de toegang geblokkeerd, de kwetsbaarheid verholpen, een onderzoek geopend en getroffen klanten een e-mail gestuurd”, aldus het bedrijf.
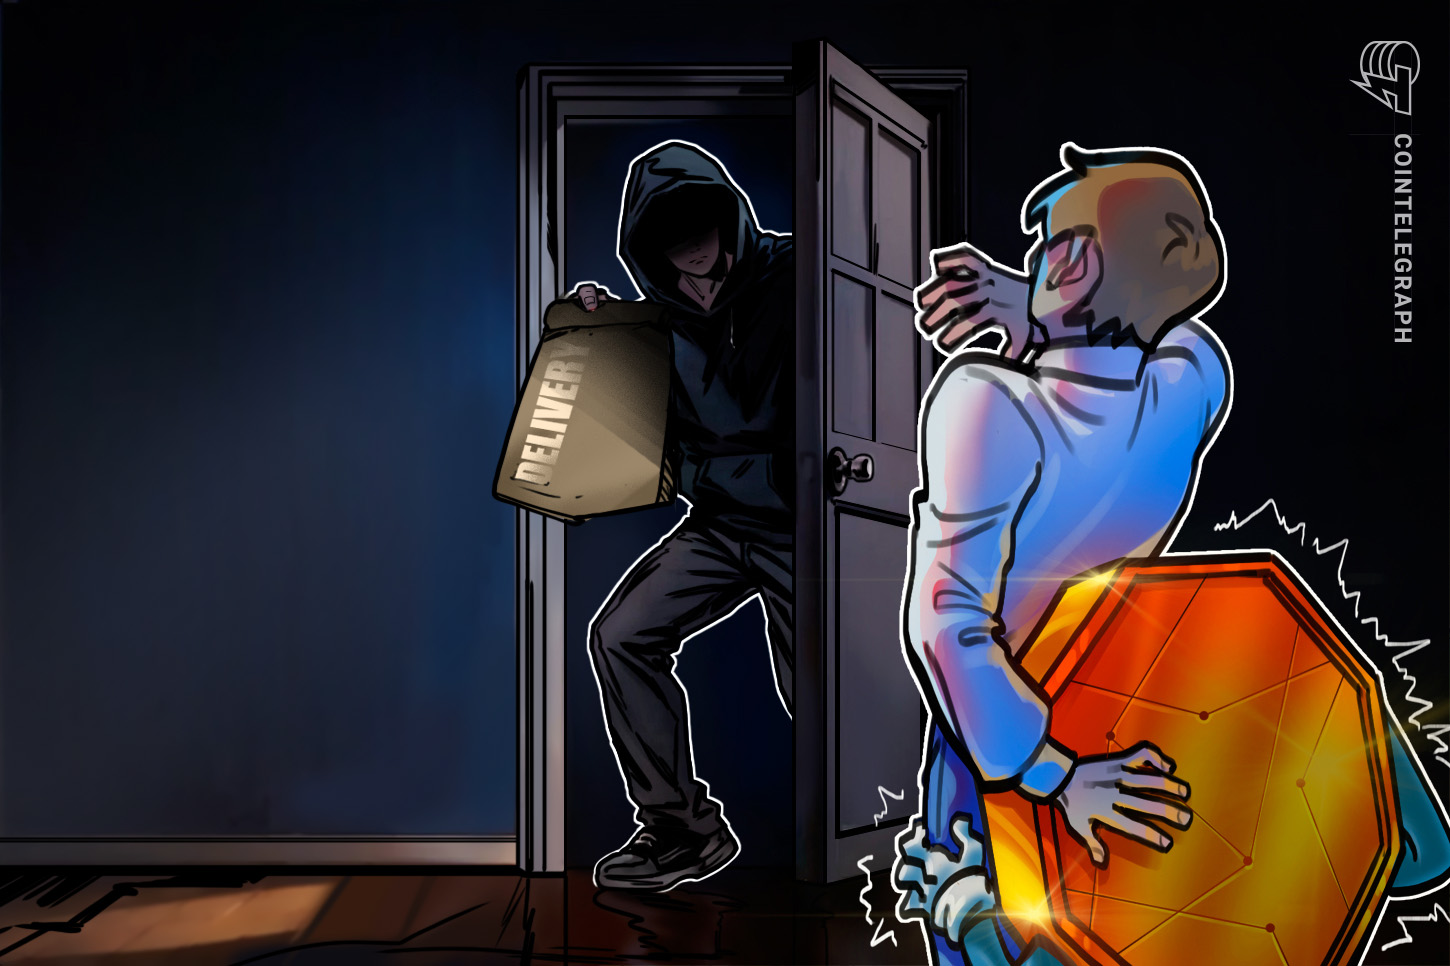
Keystone waarschuwde dat de blootgestelde informatie zou kunnen worden gebruikt voor gerichte phishing-aanvallen. Beveiligingsonderzoeker Taylor Monahan uitte echter ook zijn bezorgdheid dat lekkende verzendadressen klanten zouden kunnen blootstellen aan fysieke aanvallen en ontvoeringen.
Blockchain-beveiligingsbedrijf CertiK registreerde in de eerste helft van 2026 wereldwijd 52 geverifieerde steeksleutelaanvallen, een stijging van 33% ten opzichte van 39 in dezelfde periode vorig jaar. Dergelijke misdaden, gewoonlijk ‘sleutelaanvallen’ genoemd, omvatten het gebruik van fysieke bedreigingen of geweld om houders van cryptocurrency te dwingen hun bezittingen in te leveren.
“Nogmaals: het spijt ons echt voor alle getroffenen”, zei Keystone. Om hoeveel klanten het gaat, maakt het bedrijf niet bekend.
Keystone ondervraagd over belofte om klantgegevens te verwijderen. De inbreuk heeft ook vragen doen rijzen over de manier waarop Keystone omgaat met oudere klantgegevens.
In een blogpost uit 2023 zei Keystone dat het de bewaartermijn van klantgegevens had teruggebracht tot 180 dagen na beveiligingsincidenten die andere fabrikanten van hardwareportefeuilles hadden getroffen.
Sommige klanten zeiden echter dat ze inbreukmeldingen ontvingen ondanks de aankoop van hun apparaten meer dan twee jaar geleden, wat vragen opriep over welke informatie Keystone bewaarde en of de meldingen erop wijzen dat oudere bestelgegevens niet zijn verwijderd zoals beloofd.
Gerelateerd: Italië onderzoekt een e-mailinbreuk bij de overheid die verband houdt met het datalek van Revolut
Een X-gebruiker met de naam “OG DEGEN” zei dat ze een telefoontje hadden ontvangen van een oplichter die beweerde dat ze wetshandhavers waren die een fraudezaak onderzochten. De gebruiker vermoedde dat de beller zijn informatie had verkregen via een Keystone-bestelling die in 2024 was geplaatst, op basis van de persoonlijke informatie waarnaar de beller verwees.
“Ik denk dat het hun plan was om mij ervan te overtuigen dat mijn privésleutels openbaar waren gemaakt en mij vervolgens een phishing-link te sturen om ze zogenaamd te resetten”, schreven ze op X.
Een andere X-gebruiker, Trintaetres, zei ook dat ze de e-mailmelding hebben ontvangen ondanks dat ze het apparaat meer dan twee jaar geleden hadden gekocht.
Cointelegraph nam contact op met Keystone om te vragen hoe klantinformatie van aankopen die meer dan 180 dagen eerder waren gedaan, ondanks het eerder aangekondigde retentiebeleid aan het licht kon komen, en hoeveel klanten hierdoor werden getroffen. Het bedrijf reageerde niet vóór publicatietijd.
Tijdschrift: AI-agenten helpen de Glamsterdam-vork van ETH te redden, ‘Steal My Bitcoin’-site: Hodler’s Digest